

IGREK plus、「IGREKセキュリティサービス」を11月提供開始
公開日:

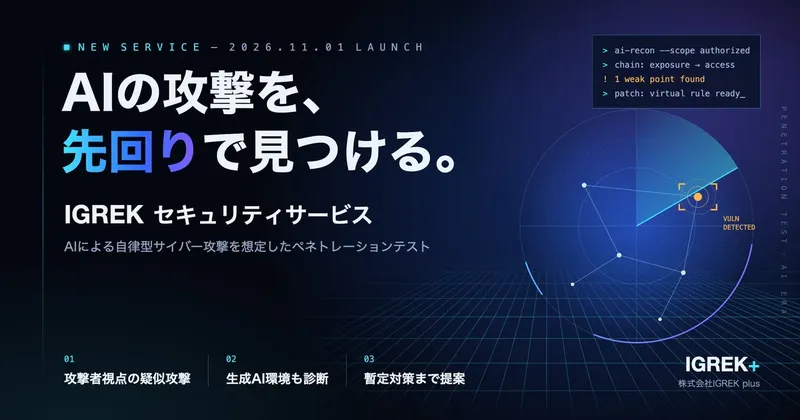
株式会社IGREK plusは、2026年11月1日から「IGREKセキュリティサービス」を提供します。専任のセキュリティ担当者を置きにくい中堅・中小企業向けに、書面で許可された資産へ疑似攻撃を行う侵入テストサービスです。Webサイトや社内システムに加え、社内AIチャットなどの生成AI利用環境も対象とします。診断報告書と恒久的な修正策・暫定対策を提示し、料金は個別見積もりです。
ポイント
- 1IGREK plusがAI自律型攻撃を想定したペネトレーションテストを11月1日に提供開始
- 2Webサイトや社内システムに加え、生成AI利用環境のプロンプトインジェクションも診断
- 3脆弱性ごとに恒久対策とWAFルールなどの暫定対策をセットで提示
サービスの対象と成果物
「IGREKセキュリティサービス」は、攻撃者の視点で疑似攻撃を行うペネトレーションテスト(侵入テスト)です。専任のセキュリティ担当者を置きにくい中堅・中小企業を対象に、弱点の検証から改善策の提示までを支援します。提供条件は次のとおりです。
| 項目 | 内容 |
|---|---|
| 提供開始 | 2026年11月1日 |
| 診断対象 | 外部公開サーバー・Webサイト、Webアプリ・API、社内ネットワーク、生成AI利用環境 |
| 実施方法 | リモートまたはオンサイト |
| 成果物 | 経営層向けサマリーと技術者向け詳細を含む診断報告書、改善策・暫定対策の一覧、報告会 |
| 料金 | 個別見積もり |
対象・期間・手法は事前に書面で合意します。発表には料金の具体額や標準所要期間は記載されていません。
専任担当者がいない企業でも防御まで支援
診断では、書面で許可を得た範囲に限って疑似攻撃を行い、実際に悪用され得る弱点を検証します。AIによる自律型攻撃の手口を踏まえたシナリオを用いるもので、発表には診断をAIが自動実行するとの記載はありません。
発見した脆弱性ごとに、恒久的な修正策と、修正完了までの暫定対策をセットで提示します。暫定対策の例はWAFやファイアウォールのルールです。対応の優先順位を付ける判断材料を示します。
生成AI環境を診断対象に含む
社内AIチャットやAIと連携した業務システムも診断対象です。プロンプトインジェクション(AIへの不正な指示)による情報漏えいや、AI経由の不正操作のリスクを検証します。
Webサイトや社内ネットワークの診断とあわせて、生成AIの利用環境にある弱点を調べるサービスです。今後予定している継続監視・防御の支援は、今回開始する診断とは別の展開として示されています。
安全と透明性に配慮した実施体制
テストは、依頼企業が管理し、書面で許可された資産・対象・期間・手法の範囲に限定して実施します。第三者のシステムの検査や、攻撃元への反撃は行いません。
同社は、業務を止める恐れのある破壊的な操作を行わず、実施操作をすべて記録し、求めに応じて開示するとしています。診断結果は対象と実施範囲に応じたものであり、システム全体の安全を保証するものではありません。
Q&A
Q. IGREKセキュリティサービスとは何ですか?
A. 書面で許可を得たシステムに疑似攻撃を行い、弱点を検証する侵入テストサービスです。診断報告書と改善策・暫定対策の一覧を提示し、報告会を行います。
Q. 生成AIの利用環境では何を調べますか?
A. 社内AIチャットやAI連携システムを対象に、プロンプトインジェクションによる情報漏えいや、AI経由の不正操作のリスクを検証します。
Q. 診断の実施範囲と料金は?
A. 対象・期間・手法を事前に書面で合意し、許可された資産だけを調べます。料金は個別見積もりで、第三者のシステムの検査や攻撃元への反撃は行いません。
関連リンク
O!Productニュース編集部からのコメント
恒久的な修正策と、修正までの暫定対策をセットで提示する形です。専任担当者がいない企業でも、診断後に何から対応するかを相談しやすそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


