

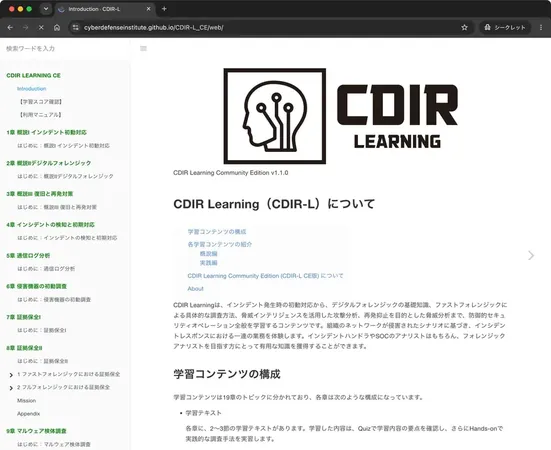
サイバーディフェンス研究所、無料学習「CDIR-L CE」のWeb版を公開
公開日:

株式会社サイバーディフェンス研究所は、ファストフォレンジックを学ぶ無料コンテンツ「CDIR-L CE」のWeb版を2026年10月9日に提供開始しました。従来のWindows向け実行ファイルに加え、Macやスマートフォン、タブレットのブラウザからも利用できます。教材では、Windows端末に残るデータやログを使い、攻撃の痕跡を調査する方法を学びます。情報システム部門やCSIRTなどの担当者が、業務の合間にもインシデント対応の知識を学べる環境が加わりました。
ポイント
- 1サイバーディフェンス研究所がCDIR-L CEのWeb版を10月9日に提供開始
- 2Macやスマートフォン、タブレットのブラウザから学習可能に
- 3ファストフォレンジックの基礎を無料で学べるコンテンツ
インシデント対応を学ぶ無料コンテンツ
CDIR-L CEは、サイバーインシデント発生時の初動調査に重点を置いたデジタルフォレンジックの学習コンテンツです。侵害された端末に残るデータを確認し、攻撃の経路や影響範囲を調べるための基礎知識と調査方法を扱います。
サイバーディフェンス研究所は、従来のWindows向け実行ファイルに加えてWeb版を公開しました。学習に使う端末の選択肢が増え、Windows PCを用意できない場面でも教材を参照できます。
従来版とWeb版の利用環境
Web版は、Mac・スマートフォン・タブレットのブラウザからも学習できる形式です。Windows PCでも利用できます。従来版とWeb版は、いずれも無料で提供されています。
| 項目 | 従来版 | Web版 |
|---|---|---|
| 利用形式 | Windows向け実行ファイル | Webブラウザ |
| Windowsでの学習 | 対応 | 対応 |
| Macでの学習 | 非対応 | 対応 |
| スマートフォン・タブレットでの学習 | 非対応 | 対応 |
| インターネット接続 | 不要 | 必要 |
Web版ではインターネット接続が必要です。対応端末が増えたのは教材を閲覧する学習環境であり、教材中の調査対象データはWindows端末のものです。
Windows端末の証拠保全と攻撃痕跡の調査
教材では、Windows端末に残されたデータやログから攻撃の痕跡を調査する方法を学べます。データを収集するCDIR-Cと、収集データを解析するCDIR-Aの使い方も扱います。
主な学習内容は次のとおりです。
- ファストフォレンジック・フルフォレンジックにおける証拠保全
- レジストリやPowerShellに残る攻撃痕跡、マルウェアの永続化の調査
- Prefetchによるプログラム実行履歴や、Windows Event Logの不審なイベントの確認
- Web HistoryやSRUMを使った利用者・ネットワーク活動の調査
- MFTによるファイルシステム、USN Journalによるファイル操作履歴・攻撃時系列の調査
対象者
企業の情報システム部門やセキュリティ部門でインシデント対応を担当する方、CSIRTやSOCの担当者、フォレンジック調査に携わる方を主な対象としています。これからインシデント対応の知識を身につけたい方にも役立つ内容です。
Q&A
Q. CDIR-L CEとは何ですか?
A. サイバーインシデント時の初動調査を学ぶ無料コンテンツです。Windows端末のデータやログを使う調査方法と証拠保全を扱います。
Q. Web版の利用には何が必要ですか?
A. Webブラウザとインターネット接続が必要です。Windows PCに加え、Macやスマートフォン、タブレットからも学習できます。
Q. 誰を対象とした教材ですか?
A. 企業の情報システム・セキュリティ部門、CSIRT、SOCなどの担当者が主な対象です。これからインシデント対応を学ぶ人も利用できます。
関連リンク
O!Productニュース編集部からのコメント
スマートフォンのブラウザからも学習できます。CSIRT担当者が移動中に調査手順を確認する場面で使いやすそうですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


