認証データを自社環境で管理できる国産IdP「Authify」提供開始
公開日:

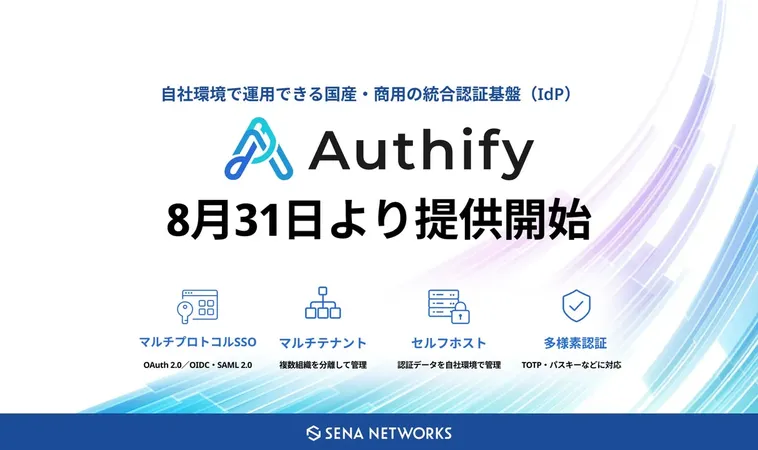
株式会社セナネットワークスは、自社開発の統合認証基盤「Authify(オーシファイ)」の提供を2026年8月31日より開始しました。Authifyは、複数のSaaSや社内アプリケーションへのログインを一元化し、認証データを自社環境で保持・管理できる国産の商用IdPです。組織ごとにユーザー情報や設定を分離して管理できるマルチテナント型で、入退社や異動に伴うアカウント管理の効率化にも対応します。セルフホスト型のため、機微な認証情報を外部に預けずに運用したい企業の課題に応えます。
ポイント
- 1セナネットワークスが国産・商用の統合認証基盤Authifyを8月31日に提供開始
- 2認証データを自社環境に保持しつつ複数組織を分離管理できるマルチテナント型IdP
- 3SCIM 2.0やAD連携で入退社・異動時のアカウント管理を自動化し効率化
Authifyの概要と特長
Authifyは、社内システムや外部SaaSへのログインを一つに束ね、ID・暗号鍵・トークン・監査ログといった認証データを自社サーバー内に保持できる統合認証基盤です。オンプレミス環境や自社が契約・管理するクラウド環境に導入でき、OAuth 2.0/OpenID Connect(OIDC)やSAML 2.0といった業界標準プロトコルに対応しています。多要素認証(MFA)、SCIM 2.0によるユーザー情報の自動連携、セッション・トークンの即時失効、改ざん検知に対応した監査ログなど、企業のID・アクセス管理に必要な主要機能を備えています。
マルチテナントによる分離管理
Authifyは、組織(テナント)ごとにユーザー情報や設定を分離して管理できるマルチテナント型の設計です。複数の部門・拠点・グループ会社・顧客組織を一つの基盤に収容しながら、データベースの行レベルセキュリティ(RLS)によってテナントごとにデータを分離します。これにより、SaaS事業者が顧客組織ごとにテナントを分けて一つの認証基盤上で管理するといった用途にも利用できます。
アカウント管理の効率化とゼロトラスト対応
SCIM 2.0に対応した人事システムなどと連携し、ユーザーの追加・変更・停止をAuthifyへ自動で反映できます。Active Directoryの既存アカウントを利用したログインや、ADのグループ情報をAuthify上の権限へ反映する連携にも対応しています。また、ログインセッションや外部アプリケーションへの認可、個人アクセストークンをそれぞれ失効でき、退職・異動・端末紛失時などに不要になったアクセス権限を無効化できます。TOTPやパスキー(WebAuthn/FIDO2)による多要素認証、信頼済み端末、MFAロックアウトなどの機能も備え、ゼロトラストの考え方に基づく認証・アクセス管理を支援します。
セルフホスト型の国産商用製品として
Authifyは、大規模な専用インフラを必要とせず、1台の仮想マシンから導入を開始し、利用規模に応じて段階的に拡張できます。連携は標準プロトコルに準拠しているため、将来ほかの基盤へ移行する場合の選択肢も残ります。セナネットワークスは、Authifyの導入設計から構築、運用中の問い合わせ対応、不具合修正・アップデートの提供までを一貫して担います。オープンソースを自社で運用する場合と異なり、障害時の切り分けや更新の責任範囲が明確になるため、専門の情報システム部門を持たない企業でも安全かつ継続的にIDを管理できます。価格は個別見積もりです。
Q&A
Q. Authifyとは何ですか?
A. 社内システムや外部SaaSへのログインを一元化し、認証データを自社環境で保持・管理できる国産の統合認証基盤(IdP)です。
Q. Authifyはクラウド型IdPと何が違うのですか?
A. クラウド型IdPは認証データをサービス提供者の環境で管理しますが、Authifyは自社のオンプレミス環境や自社が契約するクラウド環境に導入して自社で管理できます。
Q. Authifyはどのような企業に向いていますか?
A. 認証データを外部に預けたくない企業や、複数の部門・グループ会社・顧客組織を分離して管理したい企業、専門の情報システム部門を持たない企業に向いています。
関連リンク
O!Productニュース編集部からのコメント
認証データを自社で持てる国産IdPは、クラウド型に抵抗がある企業に刺さりそうです。複数組織を分離管理できるのも、グループ会社を持つ企業には便利ですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部