

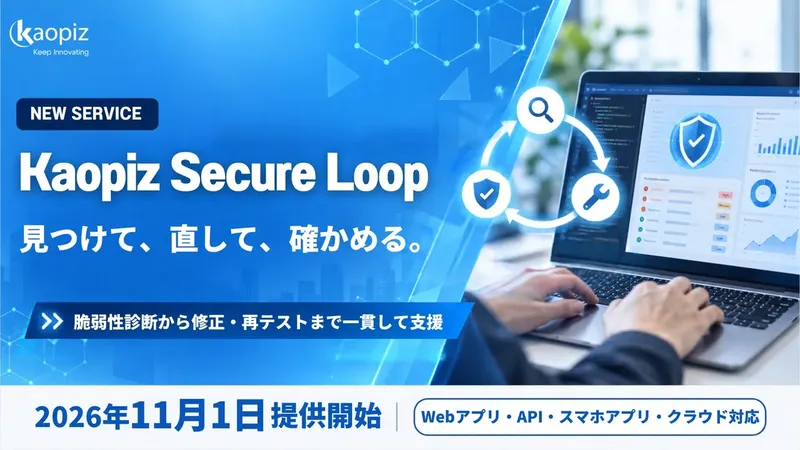
カオピーズ、脆弱性診断から修正・再テストまで一貫支援する「Kaopiz Secure Loop」提供開始
公開日:

株式会社カオピーズは2026年11月1日、WebアプリケーションやAPI、スマートフォンアプリなどを対象に、脆弱性診断から修正支援、再テストまでを一貫して提供するセキュリティ診断サービス「Kaopiz Secure Loop」の提供を開始しました。国内では不正アクセスによる情報漏えいが相次ぎ、2026年1〜9月に公表された事故は607件と前年1年分を上回っています。診断を受けても修正リソース不足や報告書の難解さ、修正後の確認不足といった課題を抱える企業は少なくありません。同サービスは開発会社の知見を活かし、診断だけで終わらないワンストップ対応でセキュリティリスクの低減を支援します。
ポイント
- 1カオピーズが脆弱性診断から修正・再テストまで一貫支援する新サービスを11月1日に提供開始
- 2ツールと専門エンジニアの手動診断を組み合わせ、認可やAPIなど見落としやすい不備も検証
- 3重大な脆弱性は1時間以内に連絡し、日本語報告書と24時間365日の運用保守で継続保護
サービス開始の背景
国内では不正アクセスによる情報漏えいなどのセキュリティ事故が続いています。トレンドマイクロの調査によると、2026年1〜9月に公表された事故は607件で、前年1年分を上回りました。一方で、脆弱性診断を受けても、見つかった脆弱性を直す開発リソースが足りずに対応が後回しになる、報告書が専門的で社内説明や予算確保が進まない、修正後に確認しないまま「直したつもり」の状態が残るといった課題を抱える企業が少なくありません。株式会社カオピーズは、これまで開発会社として多くのシステム開発・保守を支援してきた知見を活かし、診断だけで終わらず修正・再テストまでをひとつの窓口で完結できるサービスとして「Kaopiz Secure Loop」を開発しました。
3つのステップで一貫支援
「Kaopiz Secure Loop」は、①診断(見つける)、②修正支援(直す)、③再テスト(確かめる)の3つのステップを、開発会社である株式会社カオピーズが一貫して提供するサービスです。脆弱性の発見だけで終わらず、修正後の安全性確認までをワンストップで対応します。診断報告書をもとに原因調査から修正、再テストまでを支援するため、企業はセキュリティ対応の手間を大幅に減らせます。
専門エンジニアによる手動診断と国際基準
診断はツールで網羅的に洗い出したうえで、認可・ビジネスロジック・APIなど、ツールでは見落としやすい不備を専門エンジニアが手動で検証します。診断基準はOWASP WSTG 4.2(約100項目)やOWASP API Security Top 10などに準拠し、リスクはCVSSに基づく5段階で評価します。診断チームはOSCP・OSWE・BSCP・CPTSなどの実技型国際資格を持つエンジニアで構成され、公開CVEは30件以上にのぼります。これまでにベトナムの大手銀行や決済カードメーカー、海外SaaS企業などのシステム診断を手がけてきました。
報告書と運用保守
報告書は経営層向けのサマリーと開発者向けの詳細の2種類を日本語で提供します。重大な脆弱性を発見した場合は1時間以内に知らせます。再テスト期間の終了後は、運用保守サービス「KARI MONITOR」による24時間365日の監視と、新たな脆弱性への継続対応を支援します(別途契約)。診断対象はWebサイト、Webアプリ、API、スマートフォンアプリ、クラウド、外部公開サーバーなどで、料金は個別見積りです。診断計画の確定から約1週間で診断を開始できます。
今後の展望
株式会社カオピーズは、開発会社としての知見と専門エンジニアによる診断力を組み合わせ、顧客のシステムを「見つけて、直して、確かめる」形で守り続けるパートナーを目指します。今後もシステム開発から運用保守、セキュリティまでを一貫して支援することで、日本企業のDX推進に貢献していくとしています。
Q&A
Q. Kaopiz Secure Loopとは何ですか?
A. 株式会社カオピーズが提供する、脆弱性診断から修正支援、再テストまでを一貫して行うセキュリティ診断サービスです。
Q. 通常の脆弱性診断とどう違うのですか?
A. 診断で見つかった脆弱性の修正支援と再テストまでを開発会社がワンストップで担当する点が異なります。
Q. 診断結果はどのように報告されますか?
A. 経営層向けのサマリーと開発者向けの詳細の2種類の日本語報告書が提供され、重大な脆弱性は1時間以内に連絡されます。
関連リンク
O!Productニュース編集部からのコメント
診断後に修正まで面倒を見てくれるのは助かりますね。開発が忙しくて脆弱性対応が後回しになりがちな現場には刺さりそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


