

Forex Robotics、サーバ防御OSS「kevward」を公開
公開日:

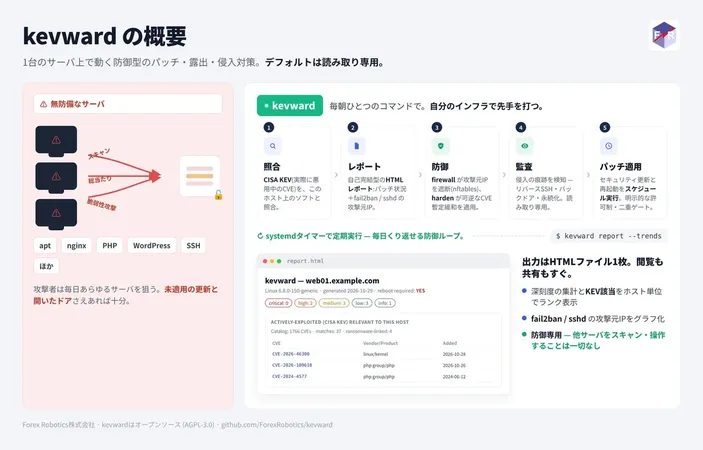
Forex Robotics株式会社は、Ubuntuサーバ向けの防御型脆弱性対策ツール「kevward」を、AGPL-3.0ライセンスのオープンソースソフトウェアとして公開しました。自ホストのソフトウェアと、悪用が確認された脆弱性カタログ「CISA KEV」を照合し、関連する脆弱性を抽出します。攻撃状況のHTMLレポート、攻撃元IPの遮断、パッチ適用のスケジュール化、侵入痕跡の監査にも対応します。対象OSはUbuntu 22.04 LTSと24.04 LTSです。
ポイント
- 1Forex Roboticsがサーバ防御OSS「kevward」をAGPL-3.0で公開
- 2CISA KEV照合で実際に悪用されている脆弱性を検出
- 3攻撃元IPの遮断や侵入痕跡の検知まで防御を一元化
公開の背景と目的
kevwardは、Forex Roboticsの代表取締役社長・髙橋一行氏が、自社サーバを守るために開発したツールです。同社は、サーバ管理者が自分の環境で何を対処すべきか判断するための支援が不足しているとして、社内ツールを整備し、OSSとして公開しました。
kevwardの主な機能
主な機能は次の5つです。
- 脆弱性の照合:CISA KEVと自ホスト上のソフトウェアを照合し、関連する脆弱性情報を抽出します。
- 攻撃状況の可視化:fail2banやsshdの認証ログなどを、自己完結型のHTMLレポートにまとめます。
- 攻撃元IPの遮断と暫定緩和策:nftablesで攻撃元IPを遮断し、CVE対応の暫定緩和策を再起動後も再適用します。
- パッチ適用の計画:セキュリティ更新やメンテナンス時の再起動をスケジュール化します。
- 侵入痕跡の監査:リバースSSHトンネルや永続化などの痕跡を読み取り専用で調べます。この監査機能自体は遮断を行いません。
動作対象は自ホストに限定され、外部システムをスキャン・攻撃・操作する機能は持ちません。
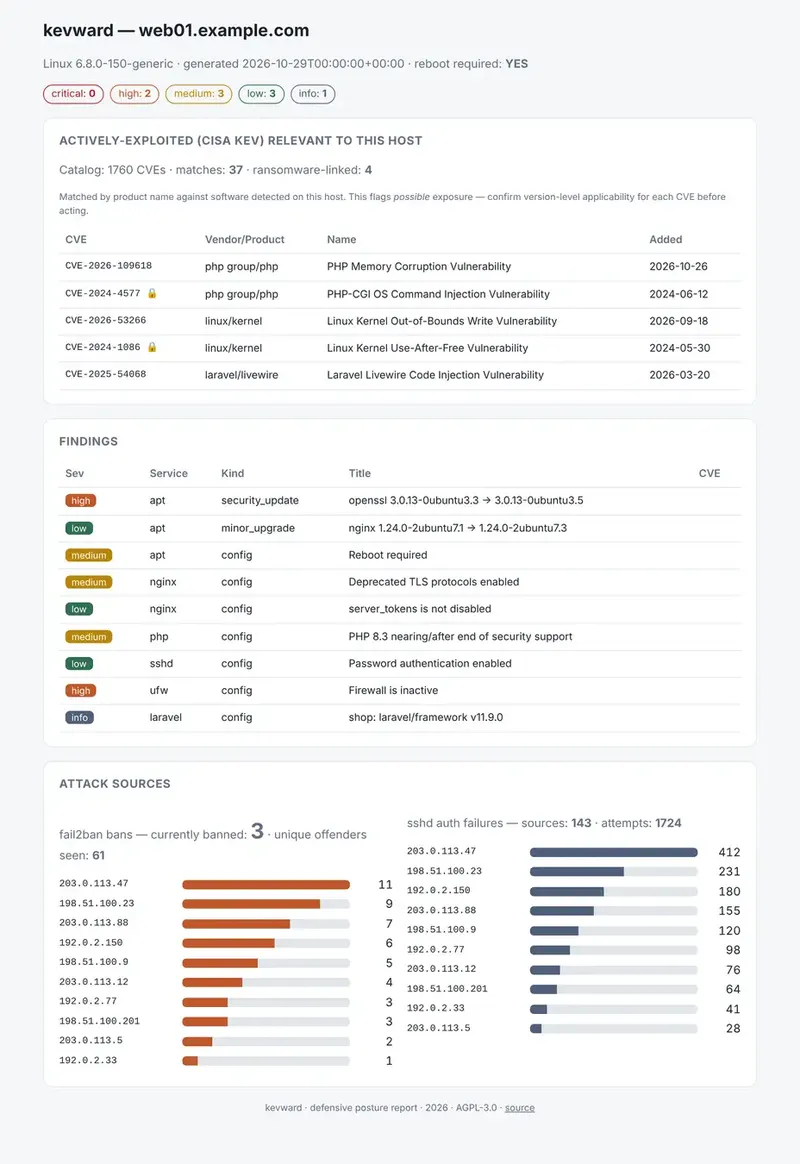
出典: Forex Robotics株式会社(HTMLレポートの表示例。脆弱性の照合結果、検出項目、攻撃元IPの集計をまとめています)
防御専用の設計と対応環境
対応OSはUbuntu 22.04 LTSと24.04 LTSです。発表に記載されたサポート範囲は次のとおりです。
| 領域 | 対応サービス |
|---|---|
| ベースシステム | apt(ホスト全体の更新・再起動検知) |
| Webサーバ | nginx、Apache |
| データベース | MySQL、MariaDB、PostgreSQL、Redis |
| ランタイム | PHP、Node.js |
| アプリ | Composer/Laravel、WordPressはレポートのみ |
| アクセス | OpenSSH(sshd)、ufw |
すべてのソフトウェアや脆弱性を網羅するものではありません。利用中の構成が対象に含まれるかを確認して導入する必要があります。
ライセンスと開発方針
ライセンスはAGPL-3.0で、ソースコードはGitHub、パッケージはPyPIで公開されています。
開発では、人間が方向性や判断を担い、実装の多くをAIが担う方針を掲げています。これは開発手法の説明であり、AIがサーバの防御判断を自律的に行う機能として発表されたものではありません。
Q&A
Q. kevwardとは何ですか?
A. Ubuntuサーバ向けの防御型脆弱性対策ツールです。実際に悪用されている脆弱性の検出や、攻撃元IPの遮断、侵入痕跡の検知などをまとめて行えます。
Q. kevwardは具体的に何ができますか?
A. CISA KEVと自ホストのソフトウェアを照合して関連する脆弱性を洗い出せます。攻撃状況をHTMLレポートにまとめたり、攻撃元IPをnftablesで遮断したりする機能も備えています。
Q. kevwardは誰向けのツールですか?
A. セキュリティ専門家がいない環境のサーバ管理者が対象です。1ホストから防御を始められる設計になっています。
関連リンク
O!Productニュース編集部からのコメント
自ホストに関係するKEV情報をまとめて確認できるため、複数のソフトウェアを管理する担当者が対応の優先順位を考える際に役立ちそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


