

CTC、攻撃経路に沿って対策を評価する「CTC アタックパス クイックアセスメント」を提供開始
公開日:

伊藤忠テクノソリューションズ(CTC)は、「CTC アタックパス クイックアセスメント」の提供を開始しました。攻撃者の侵入から事業に被害が及ぶまでの経路(アタックパス)に沿って、企業のセキュリティ対策を評価するサービスです。対象はランサムウェア、サプライチェーン攻撃、AI利活用の3領域で、不足箇所と優先課題を整理します。取引先を経由したとみられるサイバー攻撃が続く中、CTCはランサムウェア対策やAI利用ルールの整備を進める企業に展開します。
ポイント
- 1CTCがランサムウェア・サプライチェーン攻撃・AI利活用の3領域を評価するサービスを開始
- 2証跡などの資料を事前に用意せず、CTCが提供する設問一覧で対策状況を回答する方式
- 3報告書で経営層向けの重点課題と担当者向けの判定根拠を示し、説明会から報告会まで約1か月
ランサムウェア・取引先経由・AI利用の3領域を評価
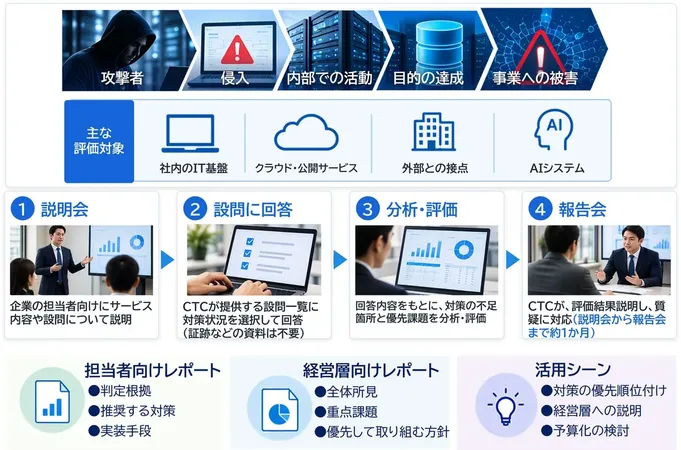
「CTC アタックパス クイックアセスメント」は、CTCが独自に開発した評価サービスです。攻撃者の侵入から事業被害までの経路に沿って、対策の不足箇所と優先課題を整理します。主な評価対象は、社内のIT基盤、クラウド・公開サービス、外部との接点、AIシステムです。
評価する3つの領域と、その中身は次のとおりです。
| 領域 | 評価する内容 |
|---|---|
| ランサムウェア | 侵入から事業停止までの段階ごとに、強化すべき箇所を特定 |
| サプライチェーン攻撃 | 取引先や委託先を経由した侵入への対策を、契約上のセキュリティ要件や認証管理などの設問で確認 |
| AI利活用 | シャドーAI対策や、入力できる情報の基準などの利用ルールを評価 |
ランサムウェアは、IPAの「情報セキュリティ10大脅威」に11年連続で選ばれています。自社がどの段階・どの経路の対策で手薄なのかを、領域ごとに把握できます。
資料の準備なしで設問に回答、報告まで約1か月
利用企業は、CTCが提供する設問一覧で自社の対策状況を回答します。証跡などの資料を事前に用意する必要はありません。進め方は次の4段階です。
- 説明会で、CTCが担当者にサービス内容や設問を説明
- 利用企業が設問一覧で対策状況を選んで回答
- CTCが回答をもとに、対策の不足箇所と優先課題を分析・評価
- 報告会で、CTCが評価結果を説明し質疑に対応
説明会から結果を説明する報告会までは約1か月です。
公的な枠組みを参照し、SCS評価制度の★3とも照合
CTCは、NISTのフレームワークやCIS Controlsといった公的なセキュリティ対策の枠組みを参照し、評価方法と設問を独自に設計しました。設問は「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」の★3の評価基準と照合しています。そのため、回答内容から、SCS評価制度への準備状況を参考情報として確認できます。
SCS評価制度は、経済産業省と内閣官房国家サイバー統括室が制度構築方針を定め、IPAが運営する制度です。企業のセキュリティ対策の状況を★の段階で評価します。★3は基礎的な対策の水準で、専門家の確認を受けた自己評価で取得します。
注意点
SCS評価制度への準備状況は参考情報です。本サービスは、同制度の評価の取得を保証するものではありません。
経営層向けと担当者向けの報告書、RFP作成も支援
報告書には、経営層向けに重点課題と優先して取り組む方針を、担当者向けに判定根拠をまとめます。さらに、不足している項目ごとに推奨する対策と参考となるソリューションも示します。社内説明や予算化の検討に活用できる内容です。
評価の後は、結果に応じてRFP(提案依頼書)の作成を支援します。製品導入の機能要件や判定根拠などを調達要件として整理し、実装に向けた検討につなげます。CTCは評価結果をもとに、対策の選定から実装までを一貫して支援します。
背景にある取引先経由の攻撃とAIのリスク
IPAは「情報セキュリティ10大脅威 2026」を公表しています。組織向けの上位3項目は「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」「AIの利用をめぐるサイバーリスク」でした。AIのリスクが選ばれたのは、今回が初めてです。
2026年9月以降は、取引先を経由したとみられるサイバー攻撃が続いています。企業には、取引先や委託先を含めた対策状況の把握が求められています。限られた予算や人員で対策を進めるには、現状を把握して優先課題をはっきりさせることが欠かせません。
Q&A
Q. CTC アタックパス クイックアセスメントとは何ですか?
A. ランサムウェア、サプライチェーン攻撃、AI利活用の3領域で、自社のセキュリティ対策の不足箇所と優先課題を洗い出す評価サービスです。
Q. 評価を受けるのに、どんな準備が必要?
A. 証跡などの資料を事前に用意する必要はありません。CTCが提供する設問一覧に回答し、説明会から報告会までは約1か月です。
Q. SCS評価制度の取得に役立ちますか?
A. 設問がSCS評価制度の★3の評価基準と照合されているので、準備状況を参考情報として確認できます。ただし、評価の取得を保証するものではありません。
関連リンク
O!Productニュース編集部からのコメント
報告書が経営層向けと担当者向けに分かれているのは助かりますね。セキュリティ担当が予算化に向けて社内を説得する材料をそろえやすくなりそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


