

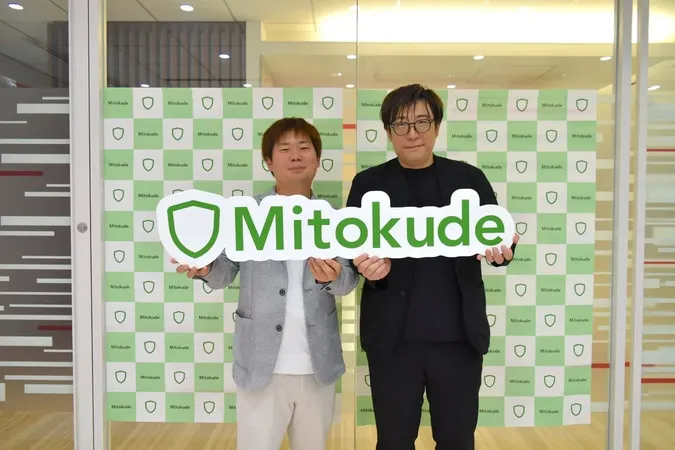
グランセキュノロジー、シャドーITを自動検出する「Mitokude.local」提供開始
公開日:

グランセキュノロジー株式会社は2026年9月、社内や工場の内部ネットワークに接続されたIT資産とセキュリティリスクを可視化する「Mitokude.local」の提供を開始しました。ネットワーク内にSCAN端末を設置し、各機器へのソフトウェア導入なしで、管理部門が把握していないシャドーITを検出します。機器の脆弱性や侵入後の攻撃経路も示すため、IT担当者が対策の優先順位を判断する材料になります。料金は利用規模・環境に応じた個別見積もりです。
ポイント
- 1内部ネットワークのシャドーITを各機器へのソフトウェア導入なしで検出
- 2検出機器と脆弱性・構成情報を紐づけ、侵入後の攻撃経路まで可視化
- 3社内・工場の実際の接続状況を反映した資産台帳でリスクを継続管理
シャドーITが生む新たなリスク
企業のネットワークには、PCやサーバーだけでなく、スマートフォン、ネットワーク機器、IoT機器、工場設備など多様な機器が接続されています。その一方で、管理部門が把握していない端末や従業員が持ち込んだ機器など、「シャドーIT」が生じています。こうした未管理の資産は、ソフトウェア更新や脆弱性対応が行われないまま使われることがあり、サイバー攻撃の侵入口や被害拡大の足がかりになるおそれがあります。特に外部から直接確認できない社内ネットワークや工場では、従来の資産台帳だけでは実態を把握しきれないケースがあります。
Mitokude.localの3つの特徴
Mitokude.localは、ネットワーク内にSCAN端末を設置し、各機器に専用ソフトウェアをインストールする必要のないエージェントレス型でスキャンします。定期スキャンで管理部門が知らないシャドーITを検出し、監視設定によって新たな機器が接続された際の通知も行えます。
検出した機器に脆弱性情報や構成情報を紐づけ、内部侵入後に悪用される可能性のある機器や攻撃経路を可視化します。発見したIT資産は一元管理され、リスク情報と結び付いた最新の資産台帳として活用できます。
対象にはWindows・Linux・macOSの端末、スマートフォン、ネットワーク機器などが含まれます。工場ではPLC、SCADA・HMI、産業用PC、製造実行システム(MES)なども想定しており、導入環境や要望に応じたカスタム対応も可能です。
想定される被害と可視化の効果
グランセキュノロジーは、港湾システムでVPN機器を起点にランサムウェア被害が発生し、コンテナ作業が停止した事例や、小売事業者で約49万人分の個人情報に影響が及んだ事例を紹介しています。こうしたケースでは、VPN機器の脆弱性を把握するだけでなく、突破された場合に重要システムへ到達できる経路を事前に把握することが重要です。Mitokude.localは、機器同士の接続関係を継続的に可視化し、アクセス制限やネットワーク分離など、優先的に対策すべき箇所の判断を支援します。
既存サービスとの違いと今後の展開
従来のMitokude.pubと新しいMitokude.localでは、管理する資産の範囲が異なります。発表時点の提供条件は次のとおりです。
| 項目 | Mitokude.local | Mitokude.pub |
|---|---|---|
| 管理対象 | 社内・工場など内部ネットワークのIT資産 | インターネット上の外部公開資産 |
| 主な機能 | 機器の自動検出、脆弱性・リスクの把握、侵入後の攻撃経路の可視化 | ドメイン・IPアドレス・公開サーバーの発見、脆弱性の把握、外部攻撃面の継続監視 |
| 提供開始 | 2026年9月 | 2025年6月 |
| 料金 | 利用規模・環境に応じた個別見積もり | Basic:月額5,000円/1FQDN、Advanced:月額50,000円/1FQDN |
| 追加オプション | ― | Chaos engineering:月額25,000円からの追加 |
料金の税込・税別は発表に記載されていません。FQDNは、ホストを特定する完全なドメイン名です。各製品は単体で利用でき、管理したい資産が社内にあるか、外部へ公開されているかで検討対象が変わります。
同社は今後、クラウド環境も含めて資産とリスクを横断管理するCAASM(サイバー資産攻撃対象領域管理)領域へ展開する方針です。クラウド設定を対象とする「.cloud」と統合管理の「.hub」は2027年の提供開始予定で、今回開始した.localとは提供時期が異なります。
発表時点ではMitokudeが約300の公開資産を対象に提供され、.localは大手複数社で導入・検証が進んでいます。同社は2027年9月までにMitokudeで10,000の公開資産、.localで30社への導入を目指しています。
Q&A
Q. Mitokude.localとは何ですか?
A. 社内や工場のネットワークに接続されたIT機器を自動で検出し、シャドーITやセキュリティリスクを可視化するサービスです。
Q. シャドーITを放置するとどんな問題がありますか?
A. ソフトウェア更新や脆弱性対応が行われないまま使われ、サイバー攻撃の侵入口や被害拡大の足がかりになるおそれがあります。
Q. Mitokude.pubとはどう違うのですか?
A. Mitokude.pubはインターネット上に公開された外部資産を、Mitokude.localは社内や工場など内部ネットワークの資産を可視化します。
関連リンク
O!Productニュース編集部からのコメント
各機器にソフトウェアを入れずに接続状況を確認できるので、工場のネットワーク管理者が手作業で資産を棚卸しする負担を減らせそうです。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


