

AssetView Cloud+がMicrosoft Entra ID連携、ゼロトラスト対応を強化
公開日:

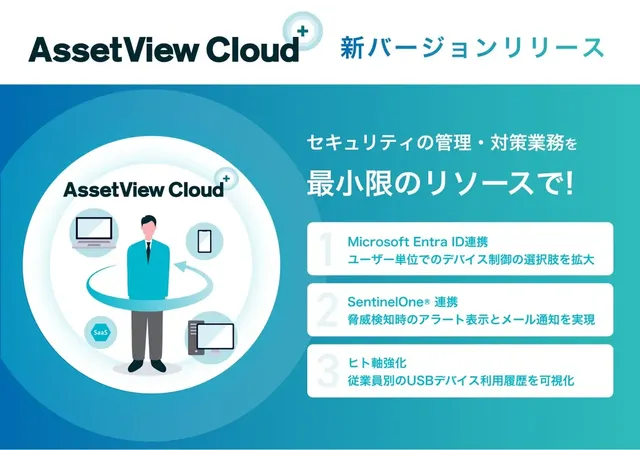
株式会社ハンモックは、統合型IT運用管理「AssetView」シリーズの「AssetView Cloud+」の新バージョンを提供開始しました。本バージョンでは、Microsoft Entra ID連携によるユーザー単位のデバイス制御、SentinelOneとの連携強化、USB接続履歴の可視化機能を新たに搭載しています。これにより、情報システム部門の運用負担を軽減しながら、企業のセキュリティガバナンス強化と情報漏洩リスクの低減を支援します。
ポイント
- 1Microsoft Entra ID連携でユーザー単位のデバイス制御が可能に
- 2SentinelOne検知の脅威をAssetView Cloud+上でアラート表示
- 3USB接続履歴の可視化で退職時や監査時のデバイス把握を支援
Entra ID連携でユーザー単位の制御を実現
これまでAssetView Cloud+は、端末単位の制御やActive Directory(AD)連携によるユーザー単位の制御に対応していました。今回の新バージョンでは、新たにMicrosoft Entra IDと連携したユーザー単位のデバイス制御が可能になります。これにより、AD環境だけでなくMicrosoft Entra IDを利用する企業でも、利用者や承認者の実態に即したアクセス制御を実現できます。セキュリティ強化と運用の柔軟性向上を両立できる点が特徴です。
SentinelOne連携で脅威検知を迅速に把握
SentinelOneが検知したセキュリティ脅威の情報を、AssetView Cloud+の画面上でアラートとして確認できるようになりました。あわせて、新たな脅威を検知した際にメールで通知を受け取ることも可能です。情報システム部門やセキュリティ運用担当者は、日常的に利用しているAssetView Cloud+の画面やメール通知を通じて、脅威の発生にいち早く気づくことができます。これにより、担当者は検知内容を同じ管理画面で把握し、初動対応に移れます。
USB接続履歴の可視化で情報漏洩リスクを低減
メンバー詳細画面から、そのメンバーに割り当てられたPCに接続されたUSBデバイスなどの外部デバイスをリスト表示できるようになりました。これにより、紛失時や退職時の利用デバイスの把握、監査などに活用できます。ヒトを軸としたセキュリティ対策の一環として、情報漏洩リスクの低減を支援します。
その他のセキュリティ強化ポイント
本バージョンでは、主にセキュリティに関する改善を中心に実施しています。デバイスの保有状況を確認できる機能を追加し、紛失リスクへの気づきを促します。管理コンソールにログイン履歴画面を追加し、新規ログイン時に管理者へメール通知する機能も搭載しました。さらに、管理コンソールのログインパスワードを非可逆暗号化する方式に変更し、パスワード漏洩やタイミング攻撃のリスクを低減しています。リモート接続終了後に作業履歴を記録できるようになり、運用効率化にもつながります。
Q&A
Q. AssetView Cloud+の新バージョンで何ができるようになりますか?
A. Microsoft Entra IDと連携したユーザー単位のデバイス制御、SentinelOneの脅威アラート表示、USB接続履歴の可視化が可能になります。
Q. SentinelOne連携の強化でどのようなメリットがありますか?
A. SentinelOneが検知した脅威をAssetView Cloud+の画面やメールで確認できるため、情報システム部門は初動対応を迅速に行えます。
Q. USB接続履歴の可視化はどのような場面で役立ちますか?
A. 退職時のデバイス把握や監査、紛失時の利用デバイス確認など、情報漏洩リスクの低減に役立ちます。
関連リンク
- https://www.hammock.jp/assetview/cooperation/sentinelone.html
- https://www.hammock.jp/assetview/cloudplus/
O!Productニュース編集部からのコメント
Entra IDと連携したユーザー単位の管理は、複数拠点の端末を扱う情シス担当者に役立ちそうです。異動時の端末と権限の棚卸しにも使えます。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


