

コラボレーションシステム、SSL証明書自動更新「certFlow」がUPKI・DNS-01認証に対応
公開日:

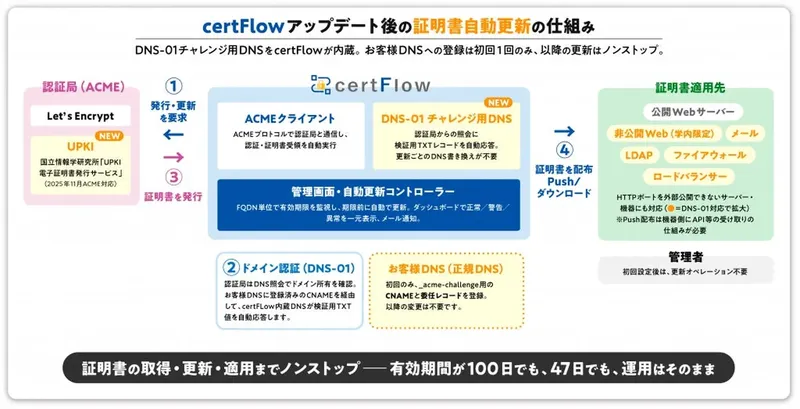
株式会社コラボレーションシステムは、SSL証明書自動更新サービス「certFlow」を2026年11月2日にアップデートします。国立情報学研究所(NII)が提供する「UPKI電子証明書発行サービス」のサーバー証明書と、ACMEプロトコルの「DNS-01認証」に新たに対応します。これにより、大学など学術機関の証明書更新業務の負担軽減を支援します。
ポイント
- 1UPKIサーバー証明書の自動発行・更新に対応し、大学の証明書管理を一元化
- 2DNS-01認証対応で非公開サーバーやメール・LDAP・ファイアウォールなども自動更新の対象に
- 32027年3月からの証明書有効期間100日化に伴う更新業務の負担増を軽減
アップデートの背景
SSL/TLSサーバー証明書の最大有効期間は段階的に短縮されています。2026年3月15日以降は200日、2027年3月15日以降は100日、2029年3月15日以降は47日となる予定です。更新頻度が増えると、手作業による更新コストはサーバー10台規模の大学でも年間約400万円相当に膨らむとコラボレーションシステムは試算しています。
UPKI証明書への対応
今回のアップデートでは、NIIが運営するUPKI電子証明書発行サービスのサーバー証明書をcertFlowの自動発行・自動更新の対象に追加します。大学は現在利用している証明書の種類を変えずに、UPKIのACMEアカウント情報をcertFlowに登録するだけで、有効期限の監視から証明書の取得・保管・配布・更新までを自動化できます。
DNS-01認証への対応
従来のHTTP-01認証は対象サーバーのTCP 80番ポートを外部に公開する必要があり、学内限定の非公開Webサーバーやロードバランサー、WAF配下のサーバー、メール・LDAP・ファイアウォールなどには適用しにくい制約がありました。DNS-01認証への対応により、サーバー側のポート開放が不要となり、こうした環境でも証明書の自動更新が可能になります。certFlowはDNS-01チャレンジ応答用のDNSを内蔵し、初回に一度レコードを登録するだけで、以降の検証用TXT値の応答を自動処理します。
期待される効果
証明書の有効期間が100日、さらに47日となっても、certFlowの導入環境では更新作業を手作業で行う必要がありません。UPKI証明書や非公開サーバー、Web以外の機器への対応範囲が広がることで、大学内の多くの証明書を一元管理できます。期限切れによるサービス停止のリスクや担当者の属人化、夜間休日作業の負担をまとめて解消します。管理画面のダッシュボードでは、部署やサーバーごとに異なる証明書の状態を一覧表示し、問題発生時は指定したアドレスへメールで通知します。
Q&A
Q. certFlowとは何ですか?
A. サーバー証明書の自動発行・自動更新を行うサービスです。有効期限の一元管理や稼働状況監視、メール通知、証明書の配布機能も備えています。
Q. 今回のアップデートで何が変わりますか?
A. UPKI電子証明書発行サービスのサーバー証明書と、DNS-01認証に対応します。これにより、大学の非公開サーバーやWeb以外の機器でも証明書の自動更新が可能になります。
Q. DNS-01認証に対応するとどんなメリットがありますか?
A. サーバーのHTTPポートを外部に公開せずに証明書を更新できます。学内限定の非公開サーバーやメール、LDAP、ファイアウォールなども自動更新の対象に含められます。
関連リンク
O!Productニュース編集部からのコメント
証明書の有効期間が100日になると、10台規模で年400万円相当の更新工数が出るという試算が刺さります。情シス担当が夜間作業から解放されるのは大きいですね。
引用元:PR TIMES
この記事の著者
O!Productニュース編集部


